Certificado DigiCert Code Signing EV
Una nueva generación del certificado para firmar el código. Permite a los desarrolladores y las empresas de software añadir a una aplicación distribuida por internet una firma digital. Así aumenta la seguridad del uso del certificado. Cualquier cambio del código durante la distribución al cliente será descubierto gracias a la firma y la aplicación será tachada de no confiable. La nueva generación de los certificados Code Signing protege mejor la firma del código gracias al uso del token de la autoridad, que impide el mal uso del certificado.
 Pedir certificado
 Comparar certificados

sin la raya verde
Soporte SANs
Tiempo de emisión
Credibilidad
- Precio desde 695 €
- Validez 1 años
- Protección aplicaciones móviles y Desktop
- Credibilidad todos los ordenadores y móviles
- Algoritmo de la clave pública RSA
- Cifrado simétrico 256 bit
- Tamaño de la clave pública 2.048 (3.072/4.096) bit
- AC raíz DigiCert Global Root
- Garantía de devolución de dinero 30 días
- Reemisión del certificado sin cargo
- Posibilidad de añadir más dominios no es posible
- Clave privada en el token SI
Uso recomendado del certificado
El certificado encuentra su aplicación en empresas de software de primera fila, que además de la firma digital de su aplicación requieren también la máxima seguridad durante el propio firmar con el certificado Code Signing. La nueva generación de los certificados Code Signing es apropiada si la autenticidad de tus aplicaciones puede verse amenazada por hackers y difundir malware en lugar del software original.
Qué significa una firma EV (extended validation) en los certificados Code Signing
Muchos de los productores de software grandes y conocidos afrontan las tentativas de los hackers del maluso de sus aplicaciones y difusión de un código dañino bajo su encabezado. Un caso inesperadamente frecuente es un robo del certificado Code Signing junto con la clave privada, que suele no estar protegida de la mejor forma; al hacker le es luego posible firmar su código malicioso como si fuera un productor probado.
Con el certificado Code Signing EV de nueva generación llega la posibilidad de firmar el código mediante un token de hardware, que aumenta la seguridad del uso del certificado a un nuevo nivel. Sin el token es imposible firmar la aplicación ahora ni aunque el hacker robe también la clave privada del certificado. El robo de la clave privada normalmente implica que el certificado está totalmente comprometido.
El certificado Code Signing EV te garantiza el 100 % de credibilidad en el SmartScreen Filter, que forma parte del sistema Windows. En las firmas habituales puede aparecer una advertencia de que la aplicación no es confiable, ya que SmartScreen evalúa la credibilidad de la firma según varios criterios. Con el certificado Code Signing EV, sin embargo, tienes la seguridad de que esto no ocurrirá.
Aporte de la firma EV de las aplicaciones
La firma EV del código es una novedad revolucionaria para todos los autores de aplicaciones. Ayuda a conseguir una mayor credibilidad de tu aplicación e impide un bloqueo del programa en el Filtro Windows Smartsreen. Una aplicación firmada con el certificado EV Code Signing SmartScreen nunca la bloquerá.
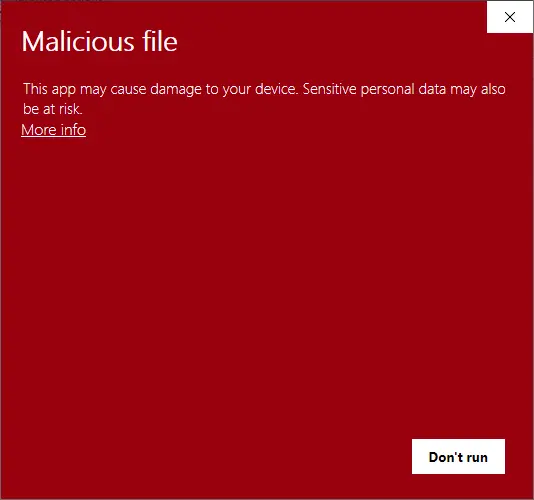
Tampoco se producirá el bloqueo si SmartScreen no reconoce la aplicación. SmartScreen es capaz de bloquear también una aplicación firmada con un certificado Code Signing normal si la misma no tiene la reputación suficiente y "no la conoce".
Otra gran ventaja es una mayor seguridad del uso. El certificado y su clave privada están guardados en el token HW, que recibiremos de la autoridad certificadora.
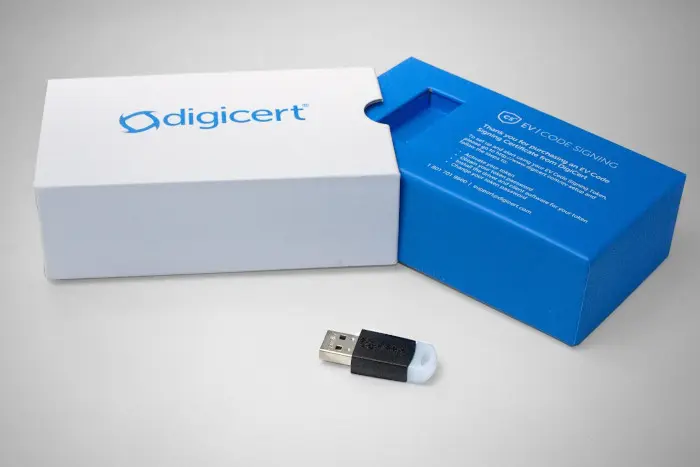
Guardar las claves en el token HW protege el certificado contra su mal uso. El certificado y la clave privada están guardados en el token y para usarlos es necesario una contraseña. Un eventual ladrón tendría que robar no solo el token HW físicamente sino que también tendría que conocer la contraseña para su uso.
El token HW lo es necesario para realizar la firma. Durante el proceso de firmar la aplicación se activará la aplicación auxiliar del token HW, en la cual se introduce la contraseña para la clave privada y se firma la aplicación. No es necesario guardar el certificado en el ordenador y aunque el token sea robado la clave privada estará protegida con una contraseña y cuando la misma se introduce varias veces de manera incorrecta el token se bloquea. Esto eliminará el descifrado de contraseñas por ejemplo con un ataque de diccionario.
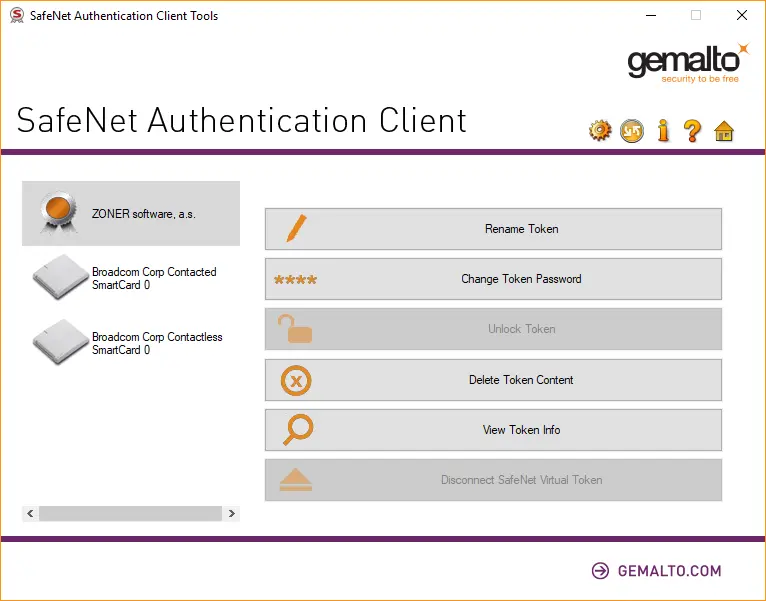
El certificado Code Signing EV y su firma trae una mayor seguridad del uso, una firma más confiable y protege al titular del certificado contra el robo y mal uso del certificado.
Lista de precios del certificado DigiCert Code Signing EV
El certificado se puede utilizar en todas las plataformas de desarrollo puesto que es universal. Está garantizado que una aplicación firmada mediante el certificado Code Signing EV es siempre confiable en el filtro SmartScreen.
Para un año
- Ahorro en comparación con la compra de la AC
- ! Es necesario comprar un token por 75 €
Precios sin IVA.
Visualización del certificado
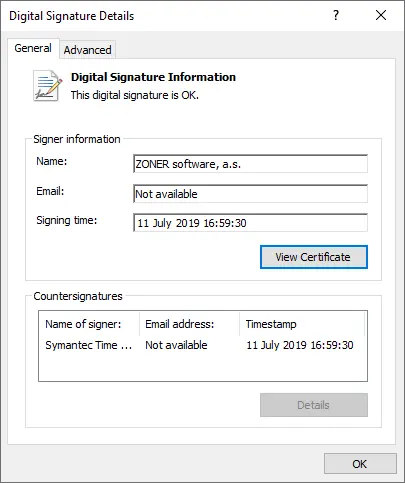
Después de la activación de la aplicación firmada con el certificado DigiCert Code Signing, aparecerá la información inicial sobre el archivo activado pero en primer lugar aparecerá información sobre la credibilidad de la empresa por la cual la aplicación haya sido firmada digitalmente. En el detalle es posible comprobar la fecha del firmar de la aplicación, detalles de la autoridad certificadora, etc.
Plataformas admitidas
Según la plataforma utilizada puede elegir un certificado DigiCert Code Signing EV justo para sus objetivos.
-
Microsoft Authenticode
El certificado está destinado para firmar los archivos .exe, .cab, .dll, .ocx, .msi, .xpi, a .xap. Es necesario para conseguir la certificación Microsoft Windows Logo.
-
Java
Certificado destinado para las aplicaciones Java para el ordenador de escritorio y dispositivos móviles. Firma archivos .jar y es admitido por el entorno Java Runtime Environment (JRE).
-
Microsoft Office y VBA
El certificado está destinado para firmar los objetos VBA y macros. Apropiado para Microsoft Office y aplicaciones de terceros que utilizan VBA.
-
Adobe AIR
Firma digitalmente los archivos .air o .airi. Necesario para todas las aplicaciones basadas en AIR.
-
Android
Certificado destinado para firmar los archivos .apk para la plataforma Android.
-
Microsoft Windows Phone
Firma digitalmente el código para Windows Phone y Xbox 360. La firma es necesaria para publicar la aplicación en el servicio Microsoft App Hub.
-
Qualcomm BREW
Firma digitalmente las aplicaciones BREW de los desarrolladores.
FAQ: preguntas frecuentes
Guardar el certificado en el token protege tanto el propio certificado como la clave privada contra su mal uso. Gracias al token y la necesidad de introducir una contraseña para ser usado, el robo y mal uso del certificado es prácticamente imposible.
Para cada firma es necesario que el token esté en el ordenador en que se firma. Si se firma en un equipo hay que pedirse prestado mutuamente el certificado o guardarlo en HSM (consulta un caso de este tipo con nuestra Atención al Cliente).
No es posible exportar el certificado puesto que sería necesario exportar también la clave privada; esto no es posible por cuestiones de seguridad. Así no tendría sentido guardar el certificado en el token.
Hay que firmar en la plataforma Windows puesto que es necesario qué esté activa la aplicación auxiliar Safenet. Sin ella el token no funcionará.
El certificado Code Signing puede firmar el código y las aplicaciones para todas las plataformas, no está ligado a una sola plataforma. Es típico el uso para Microsoft Authenticode pero se puede firmar con él también aplicaciones para Java.
Desde el punto de vista del entorno de desarrollo también da igual: el certificado Code Signing funcionará con cada entorno de desarrollo que soporta el firmar de las aplicaciones y el código. Es típico utilizar en Windows la herramienta Signtool, que forma parte de Windows SDK.
La única excepción es el certificado Code Signing EV: este tipo de certificado necesita para firmar la aplicación auxiliar Safenet, es decir, el sistema Windows.
No es posible. Un certificado puede estar guardado tan solo en un token y no se puede exportar del token con su clave privada. Si necesita certificados para varios usuarios, será necesario comprar varios certificados en tokens.
¿Tienes preguntas?
No dudes en contactar con nuestra Atención al Cliente, que te aconsejará y ayudará.